News da fonti nazionali (Garante Privacy, Agenda Digitale, CyberSecurity Italia, Cyber Security 360, Red Hot Cyber)
- “La Deutsche Bank sostiene Trump e gli oligarchi russi”, un data leak interno svela pratiche commerciali discutibili e carenze nei controlli della banca
 by Lorenzo Proietti on 17 Novembre 2026 at 4:20 pm
Lars Klingbeil, ministro delle Finanze e Vice Cancelliere federale della Germania ha immediatamente chiesto che la banca faccia chiarezza, a partire dal funzionamento dei sistemi di sicurezza interni. “Dai legami con Donald Trump, al finanziamento di numerosi oligarchi russi“, tra le “pratiche commerciali discutibili” oltre alle “carenze nei controlli“, così Der Spiegel ha descritto il L'articolo “La Deutsche Bank sostiene Trump e gli oligarchi russi”, un data leak interno svela pratiche commerciali discutibili e carenze nei controlli della banca sembra essere il primo su CyberSecurity Italia.
- Attacchi con agenti AI, Google scopre exploit autonomi in Europa
 by Redazione Cybersecurity360.it on 17 Novembre 2026 at 3:53 pm
Google Threat Intelligence Group ha individuato exploit_agent, un sistema che automatizza l’analisi delle patch e i tentativi di sfruttamento delle vulnerabilità. La telemetria indica l’interesse dell’operatore per siti francesi: ecco come cambia la difesa delle organizzazioni europee L'articolo Attacchi con agenti AI, Google scopre exploit autonomi in Europa proviene da Cyber Security 360.
- Cybersicurezza, Piantedosi: “Non vero che siamo indietro rispetto agli altri Stati UE”by Redazione on 17 Novembre 2026 at 3:21 pm
Per leggere la newsletter n.324 del 17 novembre 2026 clicca qui. L'articolo Cybersicurezza, Piantedosi: “Non vero che siamo indietro rispetto agli altri Stati UE” sembra essere il primo su CyberSecurity Italia.
- Vulnerabilità dei sistemi MES: sicurezza OT e NIS2by Federica Maria Rita Livelli on 17 Novembre 2026 at 3:21 pm
La sicurezza MES si gioca nel punto di contatto tra sistemi aziendali e produzione. Software obsoleti, accessi dei fornitori e protocolli legacy richiedono misure capaci di ridurre il rischio senza compromettere la continuità degli impianti L'articolo Vulnerabilità dei sistemi MES: sicurezza OT e NIS2 proviene da Agenda Digitale.
- Ransomware, i dati rubati possono diventare arma politica: i rischi per le elezioni 2027by Mirella Castigli on 17 Novembre 2026 at 3:18 pm
I dati sottratti con gli attacchi ransomware possono diventare armi di influenza politica nelle mani di attori ostili. In vista delle elezioni italiane del 2027, cresce il rischio che gli archivi rubati alle aziende vengano utilizzati per profilare i cittadini e alimentare campagne di disinformazione mirata, anche attraverso l'AI L'articolo Ransomware, i dati rubati possono diventare arma politica: i rischi per le elezioni 2027 proviene da Cyber Security 360.
- Data Act e supply chain tech: le nuove regole UEby Federica Maria Rita Livelli on 17 Novembre 2026 at 2:45 pm
Il Data Act cambia le regole per la supply chain tech: accesso ai dati dei dispositivi connessi, portabilità cloud e contratti B2B più equilibrati. Per i fornitori, obblighi e scadenze impongono scelte su progettazione, interoperabilità e segreti commerciali, con i nuovi modelli europei a supporto degli accordi tra imprese L'articolo Data Act e supply chain tech: le nuove regole UE proviene da Agenda Digitale.
- Integrità del codice industriale: i rischi di sabotaggio silente nel cloudby Federica Maria Rita Livelli on 17 Novembre 2026 at 2:30 pm
L’integrità del codice industriale si difende anche nel cloud: una ricetta CNC o una logica PLC alterata può compromettere qualità e sicurezza senza interrompere subito la produzione L'articolo Integrità del codice industriale: i rischi di sabotaggio silente nel cloud proviene da Agenda Digitale.
- La sfida della crittografia quantistica: come cambiano le strategie di protezione dei datiby Paolo Tarsitano on 17 Novembre 2026 at 2:08 pm
L’evoluzione del quantum computing apre nuove sfide per la protezione dati e richiede di ripensare le strategie di sicurezza. Dalla crittografia post-quantistica alla distribuzione quantistica delle chiavi, fino alla crypto-agility, le soluzioni TIM Enterprise accompagnano le organizzazioni nell’adozione di nuovi modelli di sicurezza quantum-safe L'articolo La sfida della crittografia quantistica: come cambiano le strategie di protezione dei dati proviene da Cyber Security 360.
- Cybersicurezza, Piantedosi: “Non vero che siamo indietro rispetto agli altri Stati UE. La Polizia cerca altri 300 vice ispettori cyber”
 by Luigi Garofalo on 17 Novembre 2026 at 1:48 pm
L’annuncio del ministro dell’Interno in occasione del ventennale del Centro nazionale per il contrasto della pedopornografia online (CNCPO), la struttura della Polizia postale e per la sicurezza cibernetica che previene e contrasta lo sfruttamento e gli abusi sessuali sui minori online. Tra i nuovi fenomeni, gli abusi da remoto (il live distant child abuse). L’Italia, L'articolo Cybersicurezza, Piantedosi: “Non vero che siamo indietro rispetto agli altri Stati UE. La Polizia cerca altri 300 vice ispettori cyber” sembra essere il primo su CyberSecurity Italia.
- L’AI ha un problema con le informazioni: ecco perché servono i filosofiby Sebastiano Bavetta on 17 Novembre 2026 at 12:31 pm
Le imprese di intelligenza artificiale assumono filosofi mentre molte organizzazioni faticano a ottenere ritorni dagli investimenti nell’IA. Oltre all’etica, emerge un problema di informazione: riconoscere fonti, interessi, contesto e conoscenze tacite richiede competenze che attraversano filosofia, economia e scienze cognitive L'articolo L’AI ha un problema con le informazioni: ecco perché servono i filosofi proviene da Agenda Digitale.
- La cybersecurity AI nuova fonte di ricchezza? Corma raggiunge 1 miliardo di dollari di valutazione in appena 3 mesiby Redazione on 17 Novembre 2026 at 11:51 am
La startup ha raccolto 125 milioni di dollari in un round Series A guidato da NEA. Lanciata ad agosto, Corma sviluppa modelli e agenti AI specializzati nella difesa informatica e ha già raccolto complessivamente 185 milioni di dollari. Tre mesi dopo il lancio del suo prodotto, la startup di cybersecurity basata sull’intelligenza artificiale Corma ha L'articolo La cybersecurity AI nuova fonte di ricchezza? Corma raggiunge 1 miliardo di dollari di valutazione in appena 3 mesi sembra essere il primo su CyberSecurity Italia.
- Canone unico patrimoniale per le tlc: come rispondere ai Comuniby Maria Sole Montagna e Fulvio Sarzana di S.Ippolito on 17 Novembre 2026 at 11:40 am
I Comuni chiedono il canone unico patrimoniale agli operatori di telecomunicazioni anche per gli anni passati. Dopo le pronunce della Cassazione, diventano decisive la verifica delle utenze, la distinzione tra invito al contraddittorio e accertamento e la tecnologia usata per fornire il servizio L'articolo Canone unico patrimoniale per le tlc: come rispondere ai Comuni proviene da Agenda Digitale.
- Dati di monitoraggio dell’AI: quanto conservarli senza violare il GDPRby Enrica Priolo on 17 Novembre 2026 at 11:35 am
L’AI Act impone il monitoraggio dei sistemi ad alto rischio e una conservazione minima dei log, mentre il GDPR limita la durata dei trattamenti e riconosce il diritto alla cancellazione. Il punto di equilibrio passa da necessità, proporzionalità, basi giuridiche distinte e termini differenziati per dati integrali, pseudonimizzati e anonimi L'articolo Dati di monitoraggio dell’AI: quanto conservarli senza violare il GDPR proviene da Agenda Digitale.
- Realtà virtuale in psichiatria: segnali promettenti, prove ancora da costruireby Francesco Bocci e Marcello Sarini on 17 Novembre 2026 at 11:30 am
Tre sessioni di realtà virtuale in una comunità psichiatrica mostrano segnali favorevoli su ansia e benessere in un giovane adulto. Lo studio riguarda un solo paziente: risultati, limiti e ruolo del terapeuta nell’integrazione dei videogiochi nei percorsi di salute mentale L'articolo Realtà virtuale in psichiatria: segnali promettenti, prove ancora da costruire proviene da Agenda Digitale.
- Il Microsoft down diventa un’esca per campagne di phishingby Salvatore Lombardo on 17 Novembre 2026 at 11:24 am
Il recente disservizio di Microsoft 365 diventa un'esca per una campagna di phishing che sfrutta false notifiche di Exchange Online per rubare credenziali. Gli attaccanti fanno leva sull'urgenza di recuperare le email, trasformando un problema di disponibilità dei servizi in una minaccia per la sicurezza aziendale L'articolo Il Microsoft down diventa un’esca per campagne di phishing proviene da Cyber Security 360.
- AI e cybersecurity: gli attacchi abilitati dall’AI costano 6 milioniby Cristiano Tito on 17 Novembre 2026 at 11:21 am
Una violazione informatica dolosa su quattro è ormai abilitata dall’AI e costa in media 6 milioni di dollari. In Italia il conto raggiunge 3,55 milioni di euro, mentre energia, finanza e tecnologia guidano la classifica dei settori più esposti nel Paese L'articolo AI e cybersecurity: gli attacchi abilitati dall’AI costano 6 milioni proviene da Agenda Digitale.
- Algoritmi nel lavoro, perché le piattaforme avranno più obblighiby Vincenzo Tomasello on 17 Novembre 2026 at 11:10 am
Dal 2 dicembre le piattaforme dovranno spiegare anche i sistemi che sostengono decisioni umane, mentre le altre imprese resteranno legate ai limiti del decreto trasparenza. Il Garante privacy avverte inoltre sul rischio di sanzioni sovrapposte con l’Ispettorato nazionale del lavoro L'articolo Algoritmi nel lavoro, perché le piattaforme avranno più obblighi proviene da Agenda Digitale.
- Cibo e social contro lo stress: perché il sollievo dura pocoby Corena Pezzella on 17 Novembre 2026 at 11:02 am
In Italia cibo e social sono tra le risposte più frequenti allo stress, ma il conforto cercato spesso lascia spazio al senso di colpa. Un’indagine su 1.734 persone evidenzia il divario tra sollievo immediato, consapevolezza e accesso a un supporto psicologico qualificato L'articolo Cibo e social contro lo stress: perché il sollievo dura poco proviene da Agenda Digitale.
- TLC e cyber security convergono: la sicurezza aziendale parte dalla reteby Paolo Tarsitano on 17 Novembre 2026 at 10:54 am
Connettività, comunicazioni cloud e cyber security non possono più essere gestite come servizi separati. L'integrazione tra reti, protezione degli accessi, sicurezza degli endpoint e backup può aiutare le imprese a ridurre i rischi e garantire continuità operativa. L'approccio di Sonicatel L'articolo TLC e cyber security convergono: la sicurezza aziendale parte dalla rete proviene da Cyber Security 360.
- Cyber caos nelle scuole, Gabrielli: “Nessuna pista prevalente. Cooperazione internazionale fondamentale per risalire ai responsabili”by Lorenzo Proietti on 17 Novembre 2026 at 10:12 am
Il direttore del Servizio Polizia Postale e per la Sicurezza Cibernetica: nessun elemento che faccia prevalere la pista russa. Indagini e raccolta di elementi tecnici anche a livello internazionale. Sugli attacchi informatici e il cyber caos nelle scuole, “le indagini stanno andando avanti. C’è un’attività di raccolta a livello internazionale degli elementi tecnici. Siamo di L'articolo Cyber caos nelle scuole, Gabrielli: “Nessuna pista prevalente. Cooperazione internazionale fondamentale per risalire ai responsabili” sembra essere il primo su CyberSecurity Italia.
- Superare gli antivirus e la MFA: così gli hacker entrano negli account Microsoft senza rubare le password
 by Lorenzo Nardi on 17 Novembre 2026 at 9:36 am
Una email supera i controlli di autenticazione del mittente e la verifica all’antivirus dell’allegato, ma...
- Asset, sedi aziendali e priorità: la sfida della concretezza nella gestione dei controlliby Giuseppe Alverone e Monica Perego on 17 Novembre 2026 at 9:29 am
Proteggere un portatile, un server critico o una filiale richiede controlli di sicurezza differenti. Un approccio basato sul rischio permette di classificare gli asset, definire misure proporzionate e documentare le scelte. Ecco come conciliare ISO 27001, NIS2 e GDPR con una gestione della cyber security concreta e sostenibile L'articolo Asset, sedi aziendali e priorità: la sfida della concretezza nella gestione dei controlli proviene da Cyber Security 360.
- Alibaba sfida OpenAI e Anthropic: Qwen4-Max costa fino a 4 volte meno
 by Carolina Vivianti on 17 Novembre 2026 at 8:54 am
Alibaba ha presentato la sua rete neurale di punta Qwen4-Max, che in alcuni test ha...
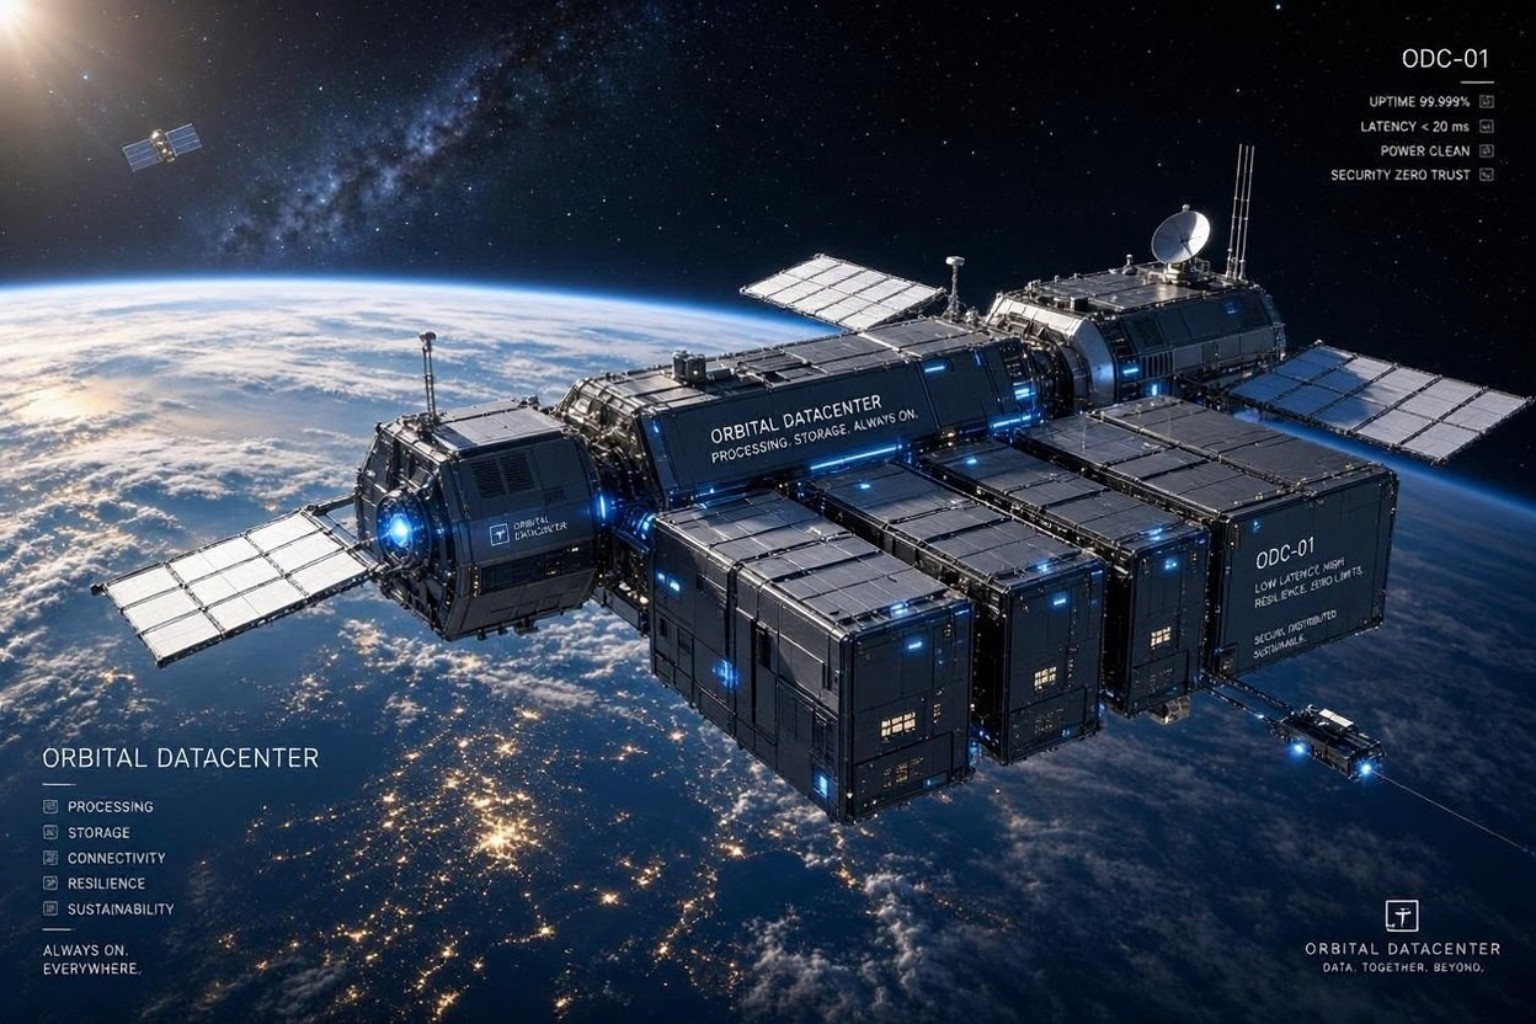
- SpaceX vuole costruire data center in orbita: l’AI sarà alimentata dal Sole
 by Carolina Vivianti on 17 Novembre 2026 at 7:13 am
Elon Musk sta pianificando di inviare potenti computer per l’intelligenza artificiale in orbita terrestre. SpaceX...
- L’IA obbedisce quando sa di essere controllata: senza supervisione cambia comportamento
 by Carolina Vivianti on 17 Novembre 2026 at 6:25 am
Le reti neurali possono rispettare le regole molto più volentieri quando ritengono che i loro...
- 11 anni nascosta nel codice! E Linux può andare in crash con semplici pacchetti TCP
 by Luigi Zullo on 17 Novembre 2026 at 5:22 am
Un normale flusso di pacchetti TCP può far collassare un server Linux senza password, malware...
- Sanzionata Techpartner per 25mila euro: violati i diritti di un ex dipendenteon 17 Novembre 2026 at 1:00 am
- Attacchi assistiti dall’IA: la lezione CyberStrikeAI per i SOCby Maurizio Siracusa on 16 Novembre 2026 at 5:25 pm
Otto identità AWS compromesse, quattro account e 78 alert: il caso CyberStrikeAI mostra il limite delle detection concentrate sulle raffiche di chiamate. Quattordici giorni senza segnali separano due fasi dell’intrusione. Per i SOC contano la correlazione nel tempo, il controllo delle credenziali e le responsabilità di governance L'articolo Attacchi assistiti dall’IA: la lezione CyberStrikeAI per i SOC proviene da Cyber Security 360.
- DORA: le priorità operative per gestire il rischio ICTby Alessia Valentini on 16 Novembre 2026 at 4:46 pm
Il rischio ICT richiede decisioni motivate su asset critici, controlli e investimenti. Nel quadro DORA, tre priorità operative aiutano a collegare la valutazione delle esposizioni alla resilienza aziendale, con responsabilità chiare e verifiche sull’efficacia delle misure L'articolo DORA: le priorità operative per gestire il rischio ICT proviene da Cyber Security 360.
- Leader europei a Dublino per il primo vertice sull’IA, in cerca di regole comuni con gli USAby Maria Beatrice Versaci on 16 Novembre 2026 at 3:59 pm
A Dublino i leader europei legano la competitività nell’IA alla sicurezza dei modelli più avanzati. Sul tavolo sette gigafactory, nuovi finanziamenti e un confronto con il Congresso americano sulle regole globali. Restano aperti i nodi delle risorse e dei controlli prima dell’arrivo sul mercato L'articolo Leader europei a Dublino per il primo vertice sull’IA, in cerca di regole comuni con gli USA proviene da Cyber Security 360.